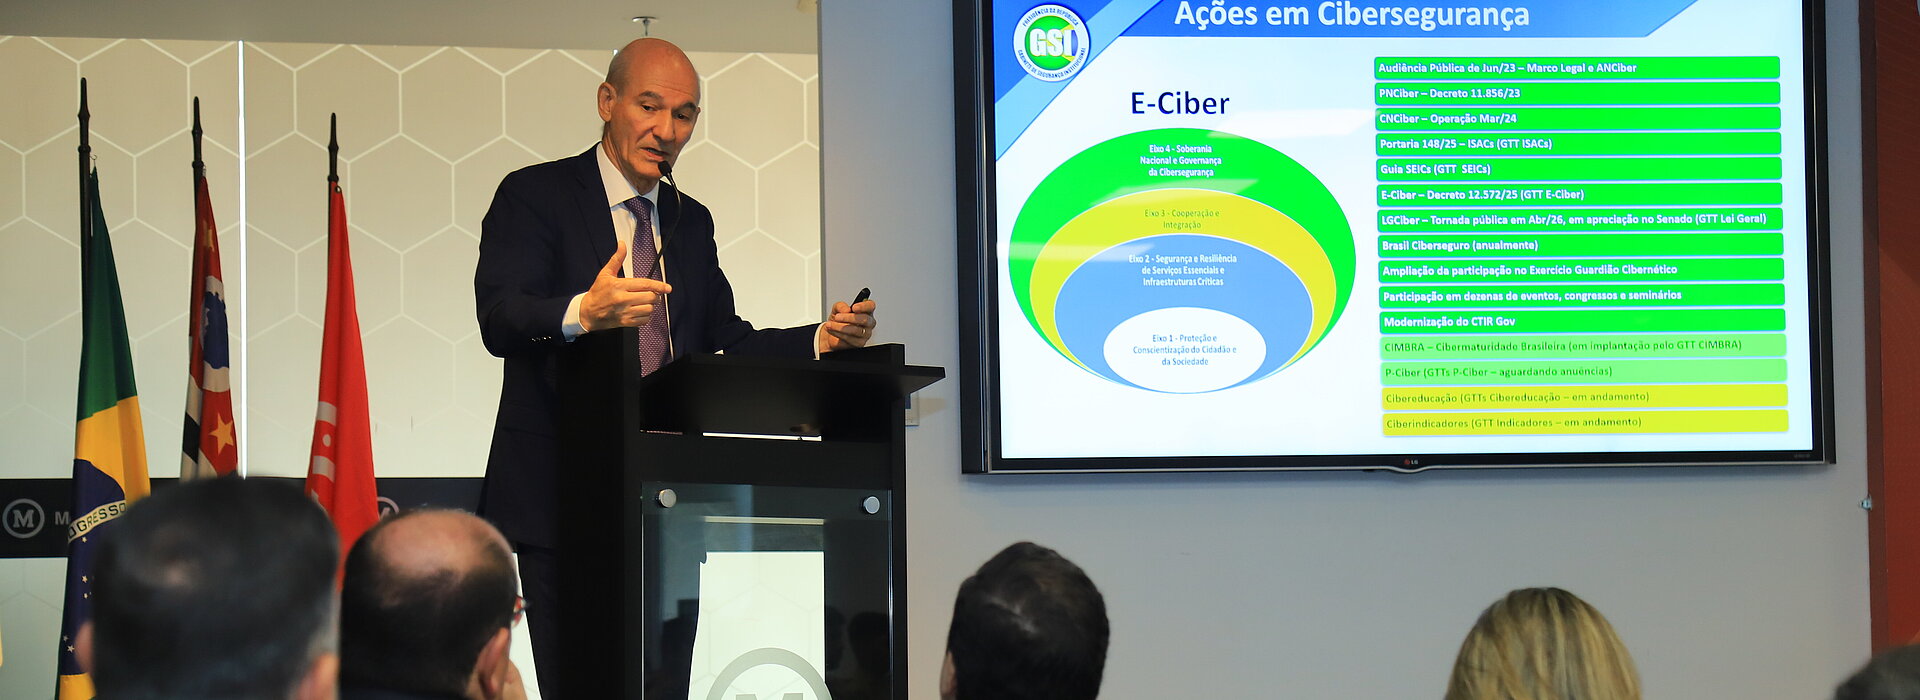
A proteção de infraestruturas críticas, a soberania nacional no ambiente digital e a necessidade de políticas públicas permanentes estiveram entre os principais temas do seminário “Cibersegurança e Segurança da Informação como Políticas Públicas: A Resiliência de Serviços Essenciais como Tema de Soberania Nacional”, realizado na quarta-feira, 28 de outubro, na Universidade Presbiteriana Mackenzie (UPM). O evento foi organizado pelo professor Gianpaolo Poggio Smanio, do curso de Direito, em conjunto com o Programa de Pós-Graduação em Direito Político e Econômico, e reuniu autoridades governamentais, representantes de órgãos públicos e pesquisadores.
A programação começou com a participação do ministro-chefe do Gabinete de Segurança Institucional (GSI) da Presidência da República, general Marcos Antonio Amaro dos Santos. O ministro destacou que a segurança cibernética precisa ser tratada como uma questão estratégica por governos e empresas, sobretudo diante dos prejuízos que ataques de grande escala podem provocar.
“Um ataque cibernético de vulto pode fazer desaparecer a própria empresa. E isso acontece com muitas pequenas e médias empresas”, afirmou Amaro. Segundo ele, a dimensão do problema exige que as organizações compreendam os riscos envolvidos e adotem medidas capazes de garantir a continuidade de suas atividades.
Entre as iniciativas necessárias, o ministro citou o projeto de lei que estabelece um marco legal para a cibersegurança no Brasil. A proposta, em tramitação no Congresso Nacional, busca organizar a atuação nessa área e estabelecer obrigações para instituições e prestadores de serviços. Para Amaro dos Santos, a aprovação da medida poderá contribuir para ampliar a proteção e a resiliência cibernética no país.
Universidade e poder público
O reitor da UPM, Marco Tullio de Castro Vasconcelos, avaliou que o ambiente acadêmico tem condições de reunir especialistas, estimular o debate e contribuir para a formulação e a avaliação de medidas voltadas à segurança da informação.
“A universidade tem essa oportunidade, uma missão de articular, de congregar pessoas para discutir o assunto, quem sabe fazer proposições de encaminhamento de políticas ou encaminhar críticas às que estejam, porventura, sendo desenvolvidas”, afirmou.
Para o reitor, a discussão precisa envolver também a formação de profissionais e a produção científica, com temas relacionados à segurança da informação incorporados às linhas de pesquisa e aos trabalhos acadêmicos. Ele ressaltou que os riscos cibernéticos atingem cidadãos, empresas e governos, em um contexto no qual atividades econômicas e serviços dependem cada vez mais de plataformas digitais.
Vasconcelos também chamou atenção para a dependência brasileira de tecnologias desenvolvidas no exterior. Segundo ele, o país precisa ampliar sua capacidade de desenvolver soluções próprias, inclusive em áreas como softwares de proteção e inteligência artificial, para reduzir vulnerabilidades diante de possíveis ataques.
A integração entre a universidade e os órgãos públicos também foi defendida por Smanio, organizador do seminário e mediador do painel de Cibersegurança. De acordo com ele, o Mackenzie reúne pesquisadores de diferentes áreas, como Direito, Engenharia e Tecnologia, que podem contribuir para o desenvolvimento de soluções aplicáveis às necessidades do Estado.
“Primeiro, precisamos entender quais são as necessidades que os órgãos públicos têm. Segundo, fazer uma integração real para realizar as pesquisas e os estudos na universidade e levar a eles as propostas, os projetos, de acordo com a necessidade que os órgãos públicos têm e a sociedade tem”, explicou o professor.
Ele defendeu que a cooperação entre pesquisadores e instituições públicas seja construída a partir de demandas concretas, permitindo que o conhecimento produzido na universidade se transforme em propostas e projetos voltados aos desafios enfrentados pela administração pública.
O diretor da Faculdade de Direito (FDir), Felipe Chiarello, também ressaltou a dimensão dos riscos associados aos ataques cibernéticos. Em sua fala, destacou que as ameaças digitais têm consequências econômicas e institucionais e exigem a participação de profissionais do Direito na discussão sobre soberania e inovação tecnológica.
Chiarello relacionou o tema às transformações provocadas pela inteligência artificial e pelo avanço de tecnologias emergentes. Ao citar a chamada realidade sintética, conceito que aborda a crescente integração entre ambientes físicos e realidades produzidas artificialmente, apontou os desafios jurídicos decorrentes dessas mudanças.
O diretor também mencionou a transformação das profissões jurídicas diante das novas tecnologias. Para ele, as mudanças não significam necessariamente o desaparecimento do Direito, mas uma adaptação da área, com novas funções e formas de atuação profissional.
Efetividade das políticas públicas
No painel de Segurança da Informação, mediado pela professora Juliana Abrusio, da UPM, a diretora de Segurança da Informação do GSI, Danielle Ayres, abordou os obstáculos para transformar políticas públicas em resultados concretos.
Segundo Danielle, o Brasil já dispõe de políticas e diretrizes na área, mas enfrenta dificuldades para garantir sua implementação efetiva. Na avaliação da diretora, o problema não é exclusivo da segurança da informação, mas está relacionado à capacidade do Estado de executar políticas públicas em diferentes setores. “Se eu tivesse que colocar hoje o maior desafio, é como pensar esse ecossistema, essa dimensão da efetividade da política pública através da sua realização na solução do problema para o qual ela foi pensada”, afirmou.
A diretora defendeu que o planejamento considere objetivos de curto, médio e longo prazo, com estratégias compatíveis com cada período. Entre os fatores necessários, citou a alocação de recursos, a disponibilidade de profissionais e a capacidade de planejamento orçamentário.
A avaliação aponta para a necessidade de articular a formulação das políticas com os meios necessários à sua execução. Na área de segurança da informação, essa articulação é relevante para que medidas de prevenção e proteção não fiquem restritas à elaboração de normas e documentos, mas produzam efeitos na atuação cotidiana das instituições.
O painel de Segurança da Informação também contou com a participação de Iagê Miola, diretor da Agência Nacional de Proteção de Dados, e Carlos Renato Braga, diretor de Auditoria de Segurança da Informação do Tribunal de Contas da União (TCU). A discussão reuniu perspectivas relacionadas à proteção de dados, à segurança institucional e ao controle da atuação dos órgãos públicos.
Dependência tecnológica e autonomia nacional
Na programação da tarde, o painel de Cibersegurança contou com a participação do brigadeiro Luiz Fernando Moraes da Silva, de Thaís Batista, representante da Sociedade Brasileira de Computação, e do general de divisão Ivan de Sousa Corrêa Filho, ex-comandante de Defesa Cibernética.
A dependência de tecnologias estrangeiras foi outro tema central das discussões. O brigadeiro Luiz Fernando Moraes da Silva, secretário-executivo adjunto do Comitê Nacional de Cibersegurança (CNCiber), afirmou que essa dependência faz parte da realidade brasileira, mas precisa ser administrada por meio de escolhas estratégicas e investimentos de longo prazo.
“É importante que sejamos capazes de fazer escolhas importantes nas diferentes áreas, seja na parte de infraestrutura, seja na parte de comunicação e conectividade, seja na parte do domicílio dos nossos dados”, disse.
Para o brigadeiro, o Brasil precisa estabelecer objetivos claros ao adotar soluções estrangeiras, sem perder de vista a construção de capacidades nacionais que permitam reduzir vulnerabilidades ao longo do tempo.
Entre as medidas apontadas por ele estão investimentos na indústria nacional, na infraestrutura de comunicação, na produção de semicondutores e no desenvolvimento de softwares e hardwares. A formação de profissionais especializados e a conscientização da população sobre os riscos da dependência tecnológica também foram destacadas.
Luiz Fernando ressaltou que a autonomia tecnológica não deve ser tratada como um objetivo isolado da cooperação internacional. O país precisa continuar interagindo com outros atores no cenário global, mas deve desenvolver condições para tomar decisões e proteger seus próprios interesses.
Resiliência cibernética como instrumento de soberania
O encerramento da programação contou com a conferência do general Guido Amin Naves, ministro do Superior Tribunal Militar (STM), sobre o tema “A Resiliência Cibernética como Instrumento de Soberania”. O ministro afirmou que a natureza do ambiente digital torna indispensável a cooperação entre países e instituições, já que as fronteiras físicas não delimitam o alcance das ameaças cibernéticas.
“O espaço cibernético não tem fronteiras, ou melhor, as fronteiras físicas, como nós as conhecemos, não fazem nenhum sentido no espaço cibernético”, afirmou.
Para Guido Amin Naves, a soberania nesse ambiente depende não apenas da capacidade de prevenir ataques, mas também de manter sistemas em funcionamento durante incidentes e restabelecer as condições normais de operação no menor tempo possível.
O ministro diferenciou a proteção cibernética da resiliência. Enquanto a primeira está relacionada à adoção de medidas para evitar ou reduzir os efeitos de ataques, a segunda envolve a capacidade de continuar operando mesmo diante de sistemas comprometidos ou degradados, além de recuperar a normalidade após um incidente.
Essa capacidade, segundo ele, permite que o Estado continue conduzindo suas atividades sem ficar submetido às pressões de agentes externos, sejam eles estatais ou não estatais. O ministro citou como exemplo ataques realizados por hackers que buscam notoriedade em comunidades digitais, mesmo quando os danos provocados não ultrapassam a esfera reputacional.
Ao tratar da relação entre autonomia e cooperação, Guido Amin Naves afirmou que a resiliência cibernética depende da atuação conjunta de diferentes agentes. “Sem a cooperação, você não consegue avançar”, disse.
Para o ministro, a capacidade de resistir a ataques, manter serviços essenciais e recuperar sistemas precisa caminhar junto à cooperação internacional, uma vez que as ameaças digitais ultrapassam as fronteiras nacionais e exigem respostas coordenadas.
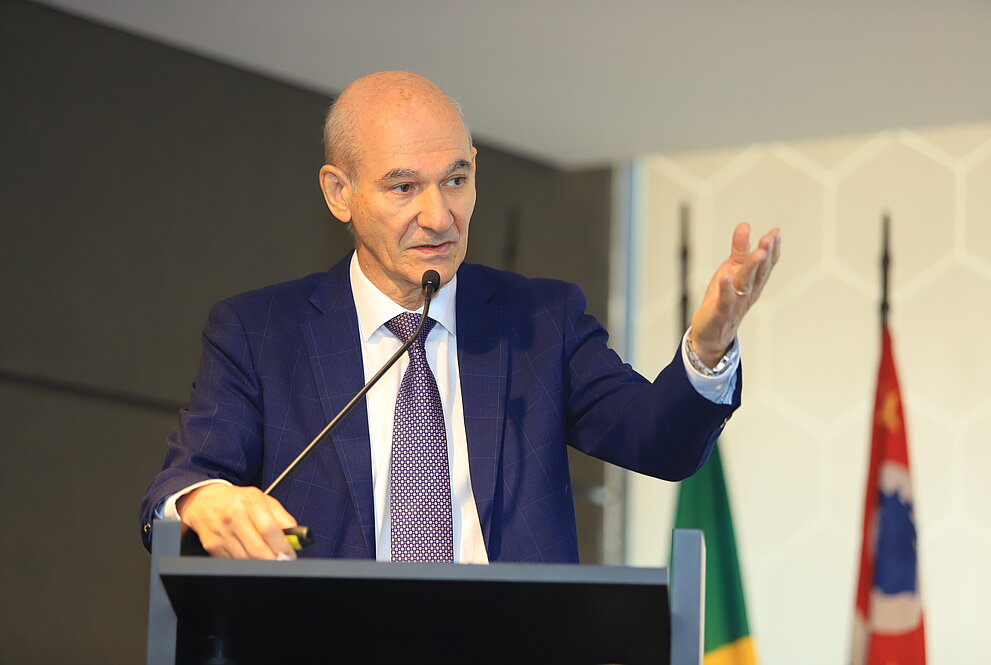
O ministro-chefe do Gabinete de Segurança Institucional (GSI) da Presidência da República, general Marcos Antonio Amaro dos Santos.
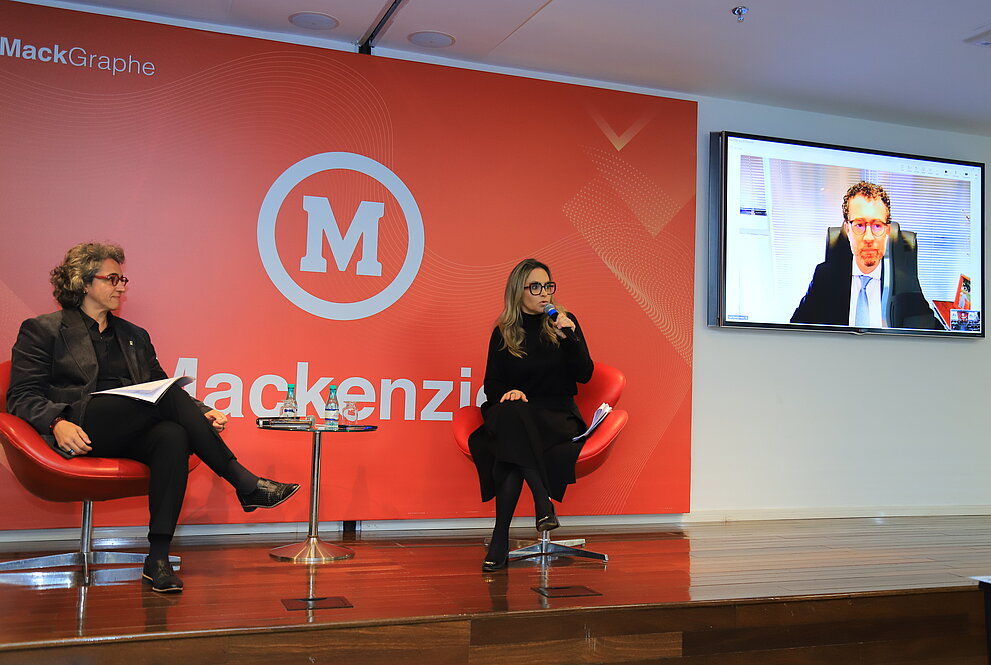
A diretora de Segurança da Informação do Gabinete de Segurança Institucional (GSI), Danielle Ayres, ao lado de Juliana Abrusio, professora da UPM e mediadora do painel, e de Iagê Miola, diretor da Agência Nacional de Proteção de Dados.